«Стильное» расширение для браузеров оказалось опасным шпионом

Разработчик Роберт Хитон (Robert Heaton) уличил популярное браузерное расширение Stylish в тайном сборе данных пользователей.
Об этом Хитон сообщил на своем сайте.
Stylish привлекло более двух миллионов юзеров функцией изменения внешнего вида интернет-страниц. Расширение позволяло заглушить оригинальные яркие цвета на сайте для удобного чтения или, напротив, раскрасить интерфейс.
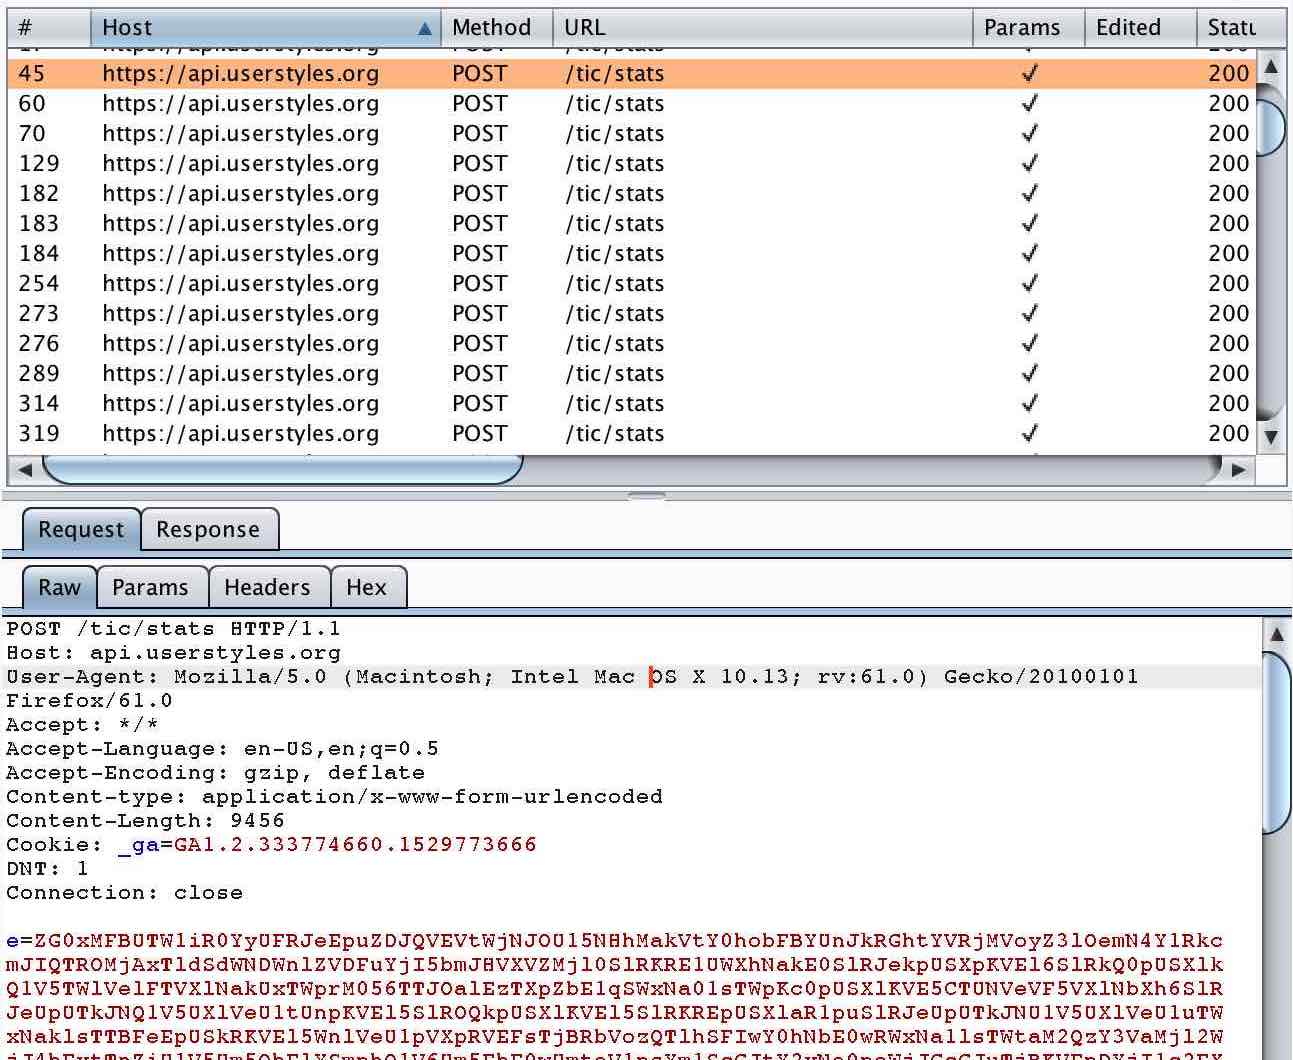
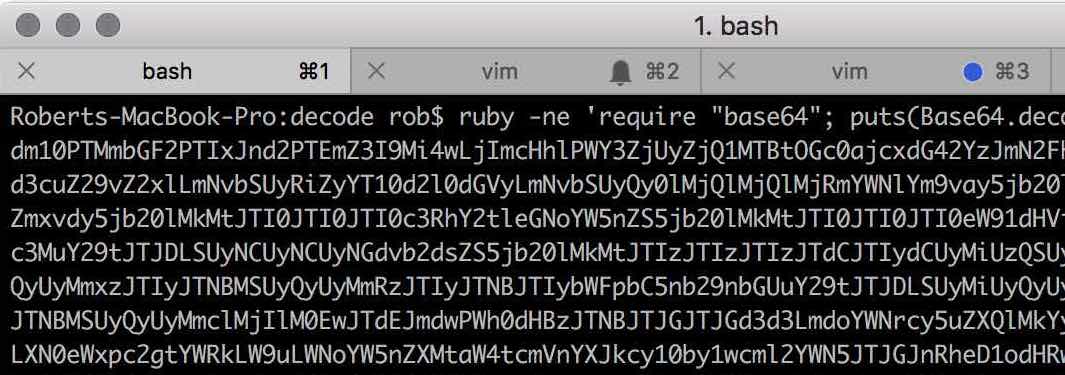
Оказалось, что с января 2017 года в расширение было добавлено "шпионское" ПО. Оно собирает данные о посещенных пользователем сайтах на серверах компании SimilarWeb. После приобретения сервиса эта организация получила картотеку браузерных историй юзеров со всего мира. Теоретически, основываясь на истории просмотров, такие данные возможно связать с реальными именами людей или их контактными данными.
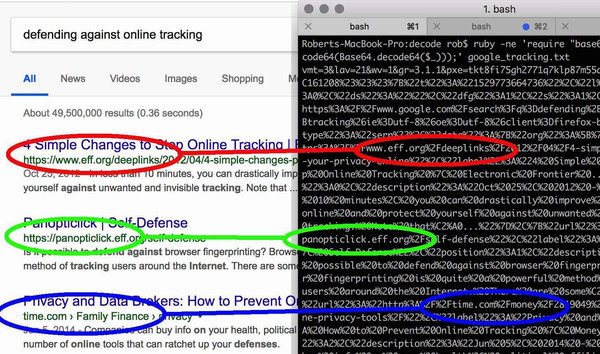
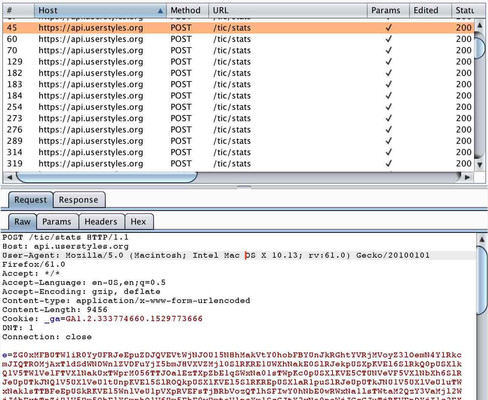
Хитон заметил, что в документах SimilarWeb, посвященных конфиденциальности данных, сообщается, что они собирают только "неличные" данные. Технически это может быть корректно, однако специалист обратил внимание на возможность взлома баз данных третьей стороной или их сливов недобросовестными сотрудниками.
В процессорах Intel была обнаружена уязвимость, которая позволяет злоумышленникам получить доступ к файлам и данным, хранящимся в памяти ядра.
Генеральный директор Intel Брайан Кржанич знал об уязвимости чипов, когда в конце ноября прошлого года продал акции компании на сумму 24 миллиона долларов.
Создатель Linux Лайнус Торвальдс назвал обновления Intel, которые призваны исправить уязвимости в процессорах компании, "полным мусором".

Об этом Хитон сообщил на своем сайте.
Stylish привлекло более двух миллионов юзеров функцией изменения внешнего вида интернет-страниц. Расширение позволяло заглушить оригинальные яркие цвета на сайте для удобного чтения или, напротив, раскрасить интерфейс.
Оказалось, что с января 2017 года в расширение было добавлено "шпионское" ПО. Оно собирает данные о посещенных пользователем сайтах на серверах компании SimilarWeb. После приобретения сервиса эта организация получила картотеку браузерных историй юзеров со всего мира. Теоретически, основываясь на истории просмотров, такие данные возможно связать с реальными именами людей или их контактными данными.
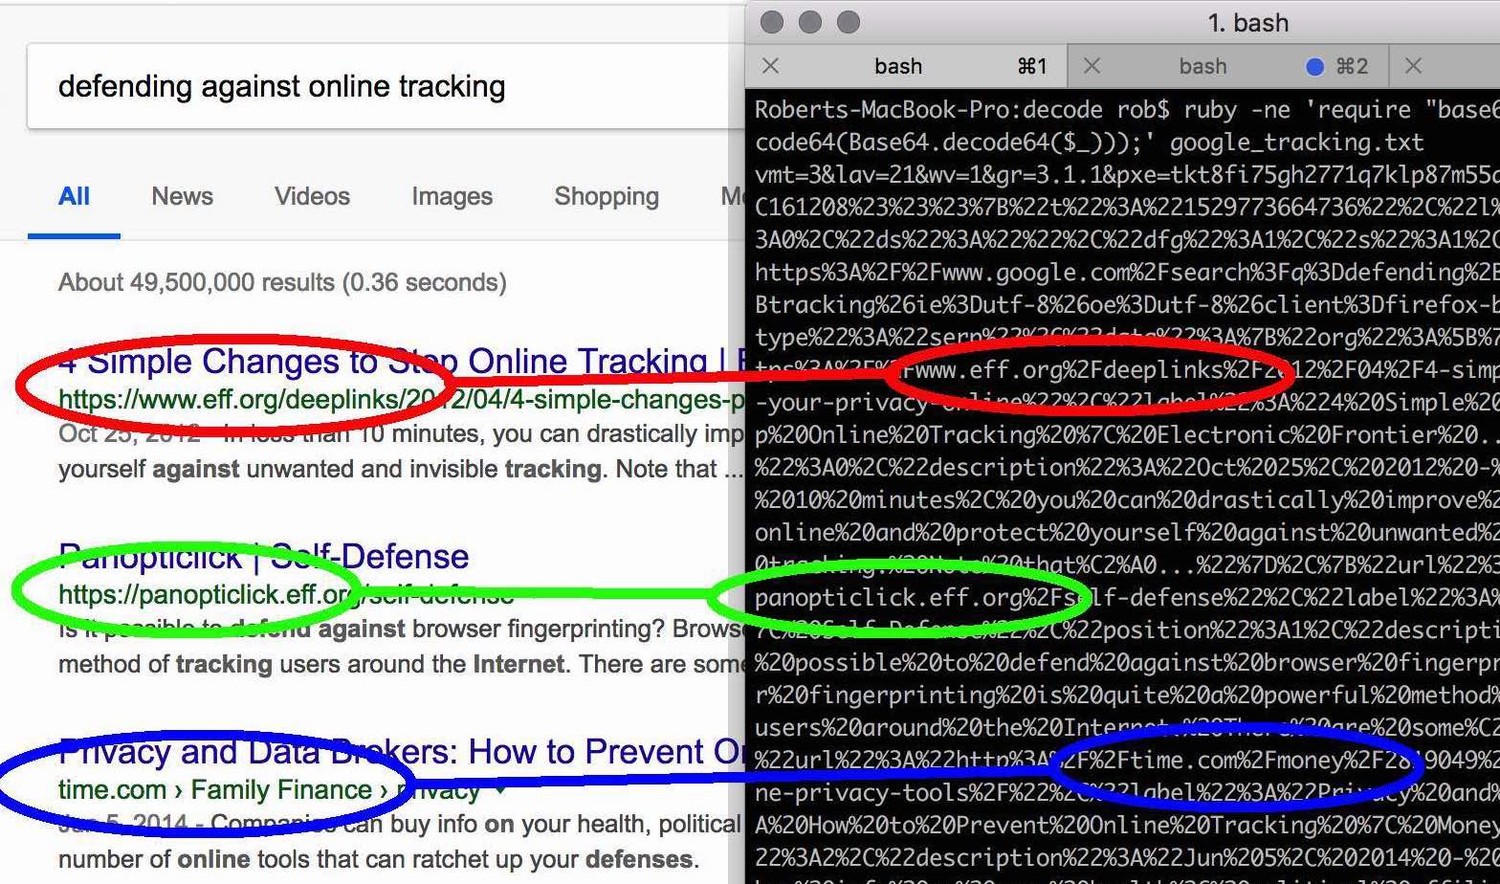
Хитон заметил, что в документах SimilarWeb, посвященных конфиденциальности данных, сообщается, что они собирают только "неличные" данные. Технически это может быть корректно, однако специалист обратил внимание на возможность взлома баз данных третьей стороной или их сливов недобросовестными сотрудниками.
В процессорах Intel была обнаружена уязвимость, которая позволяет злоумышленникам получить доступ к файлам и данным, хранящимся в памяти ядра.
Генеральный директор Intel Брайан Кржанич знал об уязвимости чипов, когда в конце ноября прошлого года продал акции компании на сумму 24 миллиона долларов.
Создатель Linux Лайнус Торвальдс назвал обновления Intel, которые призваны исправить уязвимости в процессорах компании, "полным мусором".
Комментарии 0